導入
ロール・権限設計
ロール・権限設計は、誰がどの資料を見て、何を操作できるかを業務に合わせて決める作業です。役職や担当者の名前だけで判断せず、対象ファンド・LP・投資先、操作、利用期間を組み合わせて確認します。
このページの目次
業務上の役割とアクセス権限を分ける
- GPの業務責任者が必要な作業と確認者を決め、管理担当が設定内容を確認します。投資・経理・IRの担当名と、システムのOwner・Adminなどのロール名は同じ意味ではありません。
- ログインで本人を確かめることと、資料の閲覧や操作を許可することは別です。ログインできる利用者に、すべてのファンドやLPの資料が必要とは限りません。
- ファンドアドミは委託する場合だけ追加します。LP、投資先、委託先に必要な範囲をそれぞれ整理し、GP社内の担当者と同じ権限を一律に渡さないようにします。
対象・操作・期間を権限表にする
- 記入項目:業務ID/利用者・役割/対象ファンド・LP・投資先/資料・項目/閲覧・作成・編集・承認・削除・ダウンロード/開始日・期限/許可理由/確認者。
- 最小権限は、その業務に必要な範囲だけを許可する考え方です。判断できない対象を一旦すべて許可するのではなく、責任者へ確認します。
- 閲覧とダウンロード、作成と承認、通常時と代行時を別に検討します。一覧・検索結果・集計値・添付・出力にも同じ範囲が必要か確認します。
変更・異動・退職時の見直しを決める
- 追加・変更の理由、対象、申請者、確認者、実施日を残します。担当変更で新しい権限を付けるだけでなく、不要になった権限を外す担当も決めます。
- 異動、退職、委託終了、期限到来を見直しの開始条件にします。停止後に既存のログイン状態、共有リンク、連携用の認証情報からアクセスが残らないかを確認します。
- 定期確認では、現在の担当業務と実際の権限を照合します。確認頻度はリスクと社内方針に応じて決め、例外的に広い権限には理由と見直し期限を付けます。
できる操作と、できてはいけない操作を試す
- 承認済みの検証用データで、実際のロールごとに確認します。担当対象を扱えることに加え、別ファンド・別LPの資料、不要な機密項目、権限外の操作が拒否されることを試します。
- メニューが隠れていることだけでは確認になりません。直接URL、検索、添付、PDF・CSV出力、APIなど、対象データへ到達する経路を確認担当が点検します。
- ロール変更後・失効後・承認済み資料の訂正時も確認します。共有テスト環境の既存レコードや権限は変更せず、許可された環境で結果を記録します。
Autaisの基盤と、個別に確認する境界
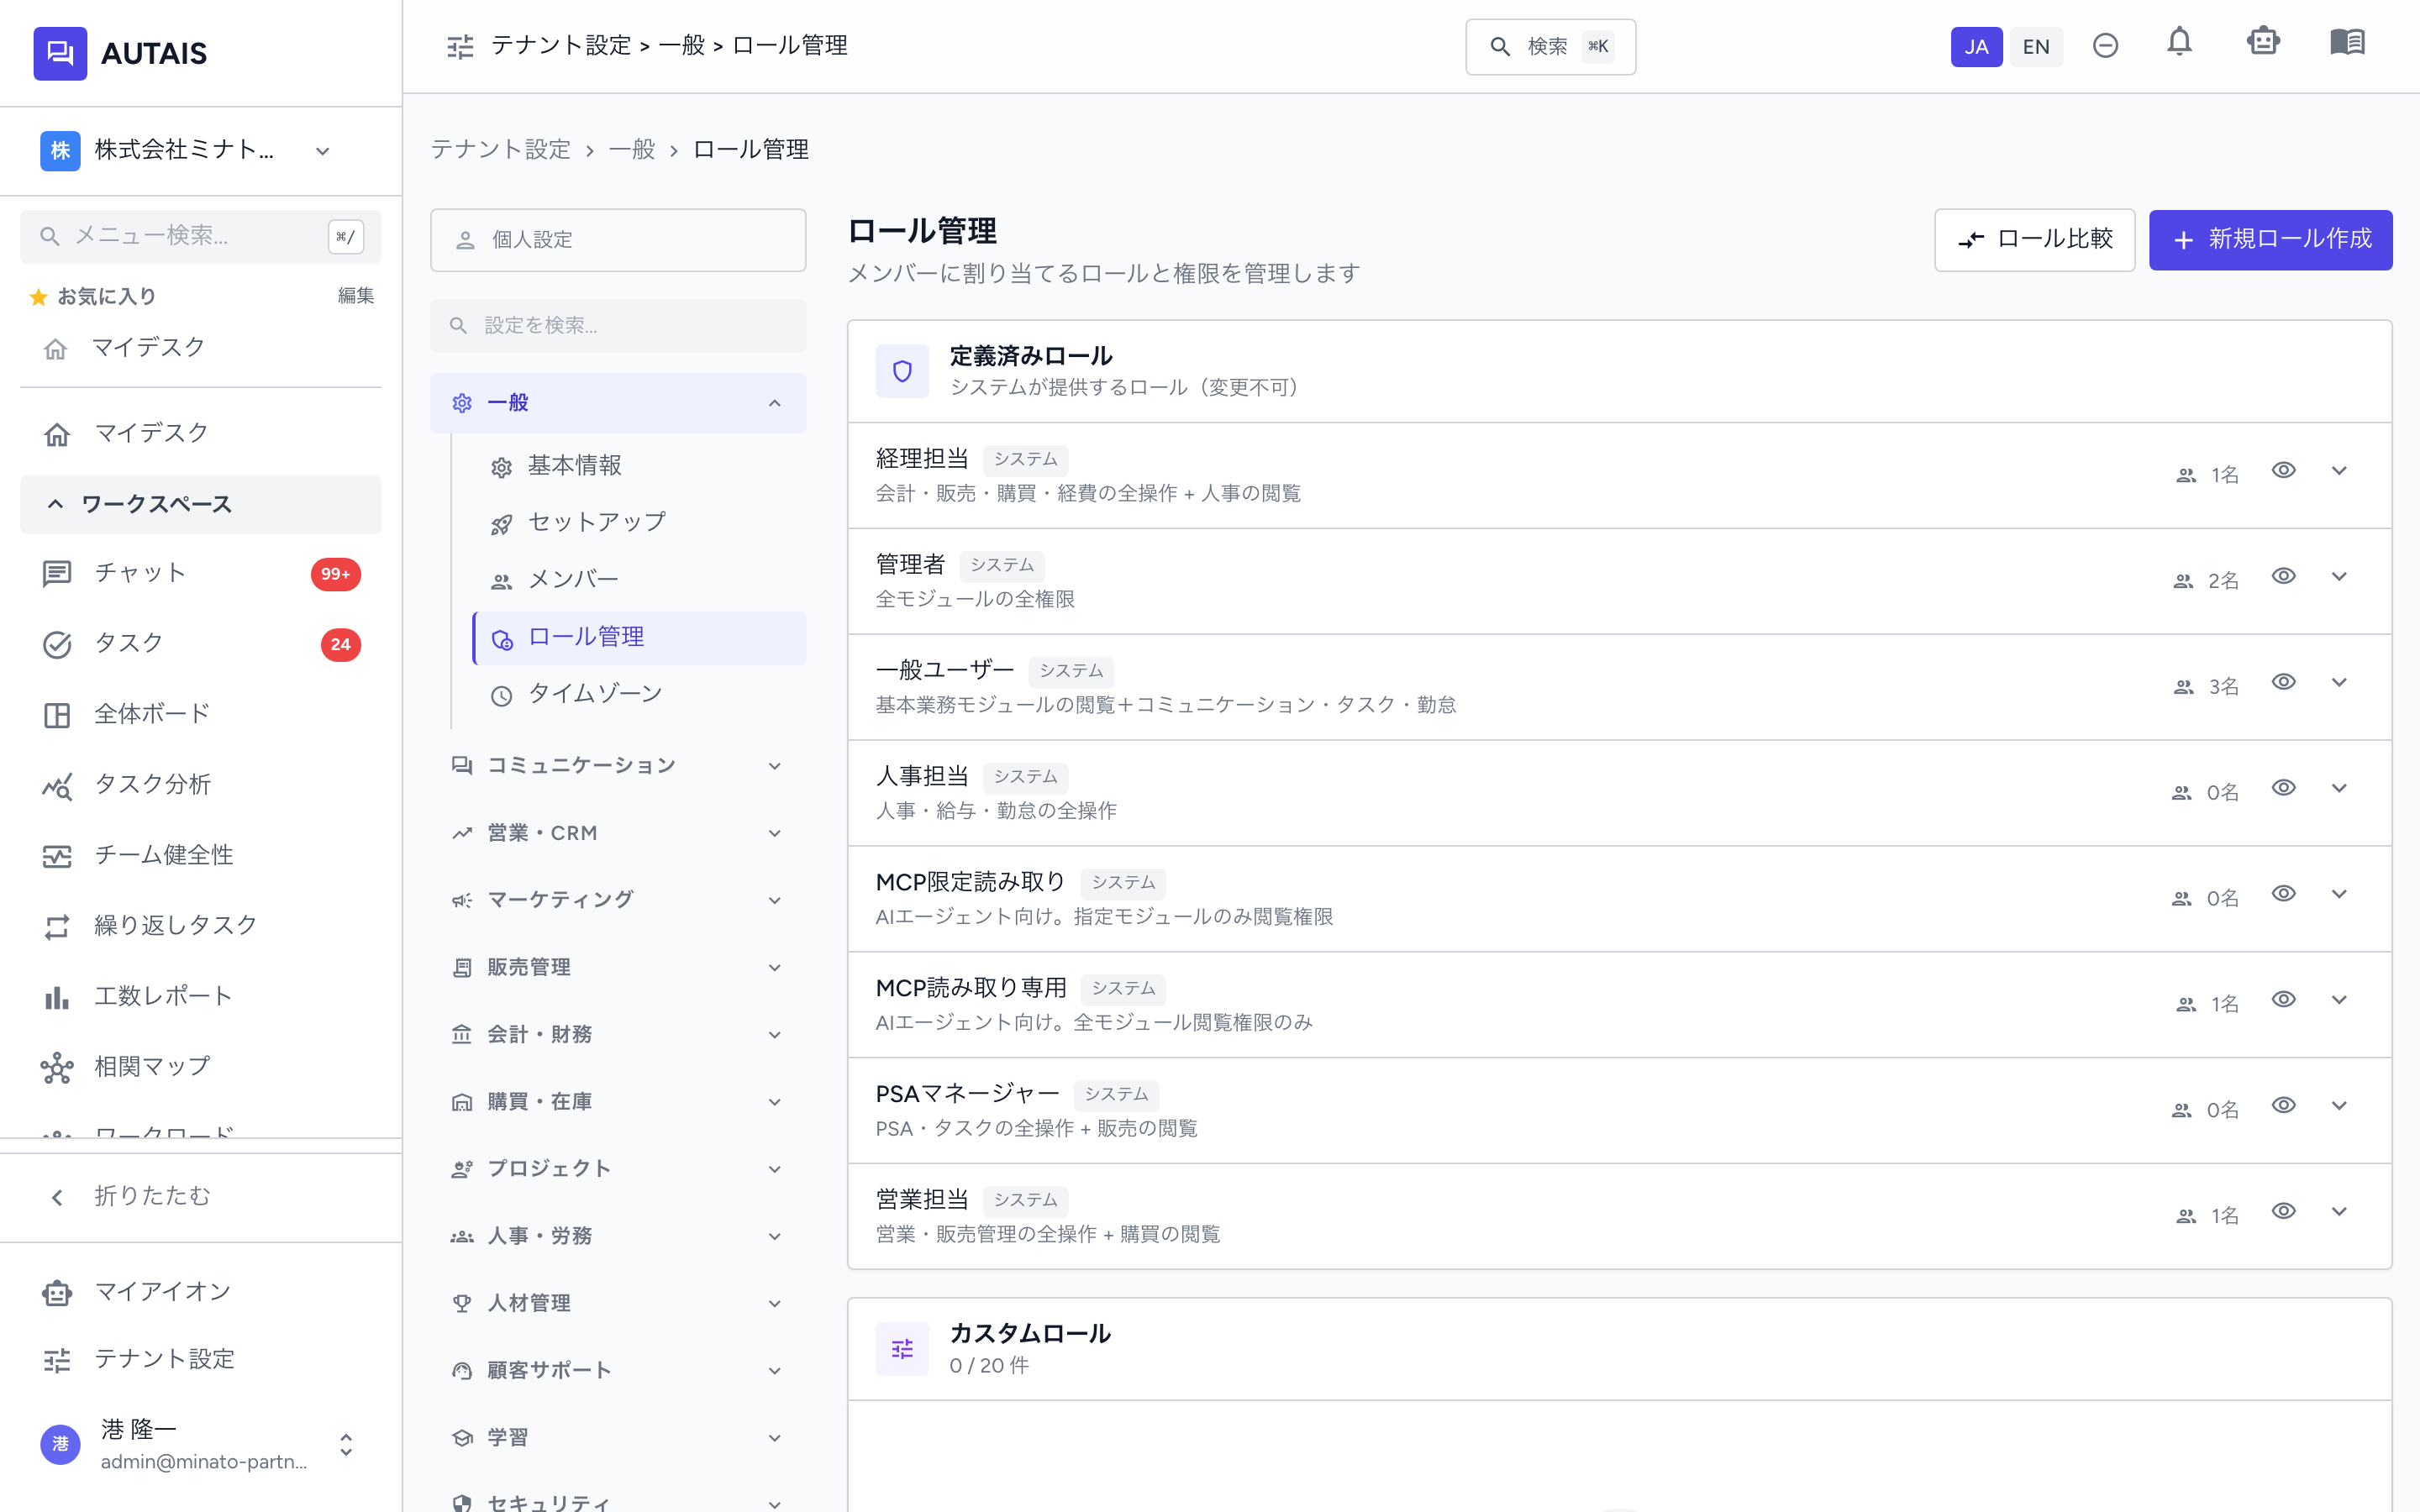
- ユーザー・ロールと項目権限の基盤に加え、MFA猶予の永続化、OIDC認証、AI・予約ジョブ・一部APIの現在権限の再確認を実装し、隔離環境で検証しています。実顧客IdP・実パスキー・アカウント全体の失効・追加配備は未確認です。対象ファンド・LP別の権限は個別に確認します。
- テナント所属の確認だけで、同じテナント内の対象ファンド別・LP別の制限まで保証されるとは限りません。必要な制限が画面・取得処理・出力に適用されるかを個別に確認します。
- 今回確認した項目別設定の対象は従業員・商品項目で、ファンド項目への適用は確認できていません。期限付き付与、失効、変更承認、定期棚卸しの統合画面も未確認として扱います。
権限の受入結果と不足機能を残す
- 権限表、設定結果、許可・拒否の検証結果、未確認経路、残課題、担当・期限を一組で残します。業務責任者が必要な操作と情報の範囲を確認してから運用へ渡します。
- 不足があれば、対象・操作・状態・経路を具体化します。「権限を細かくする」だけでなく、誰がどの資料をいつまで扱い、何を拒否するかを受入条件にします。
- 企画候補は、申請・理由・承認・実際の設定・失効確認・定期見直しを関連づける権限棚卸し画面です。既存ロール設定を再利用し、未確認の制御を提供済みとは案内しません。
よくある質問
担当者を決めれば権限も決まりますか?
担当業務から必要な資料・操作を整理し、実際のロールや対象範囲へ対応づける必要があります。担当名とシステムのロール名は別です。
メニューを非表示にすれば安全ですか?
表示だけでは判断できません。直接URL、出力、添付、APIなどでも、権限外の対象や操作が拒否されるか確認します。
委託先には管理者権限が必要ですか?
一律には決めません。委託した業務・資料・操作と期間を整理し、必要な範囲だけを設定します。GPが確認・承認する工程も区別します。
退職者のアカウントを止めれば確認完了ですか?
既存セッション、共有リンク、連携用の認証情報、代行者への引継ぎも確認対象です。外部へ渡したファイルの扱いは別の運用として整理します。
参考資料・確認範囲
本文確認日:2026-09-11。一般的な業務整理とコード照合に基づく説明です。個別契約・法務・会計判断や、利用環境での操作確認を代替しません。
- OWASP Authorization Cheat Sheet
2026年9月7日確認。最小権限、明示的な許可、各リクエストの認可、定期見直しとテストの考え方を参照。Autaisの認証取得や全機能への適用保証を示すものではありません。