導入
セキュリティ・運用統制
セキュリティ・運用統制は、情報を守る設定と、日々の確認・変更・事故対応を継続する仕組みです。誰が判断し、何を証跡として残し、問題が起きたときに業務をどう戻すかを決めます。
このページの目次
守る業務と責任者を決める
- GPの責任者が重要業務と許容できない影響を決め、運営・IT担当が確認手順を整えます。LP情報、投資先資料、契約、送金に関係する情報など、扱う資料と保管先を整理します。
- システム提供者、社内担当、外部の専門家が受け持つ範囲を分けます。ファンドアドミは委託時だけ追加し、GPが判断する事項と連絡先を残します。
- 情報漏えい、誤送信、数値の誤り、業務停止などを分け、予防、検知、対応、復旧のどこに確認が必要かを整理します。このページは認証取得や法令適合を保証するものではありません。
通常運用の確認と証跡をそろえる
- 権限、重要な変更、未処理、連携の失敗、保存状況を確認する担当と頻度を決めます。日々の監視と、月次・四半期などの定期見直し、事象発生時の確認を区別します。
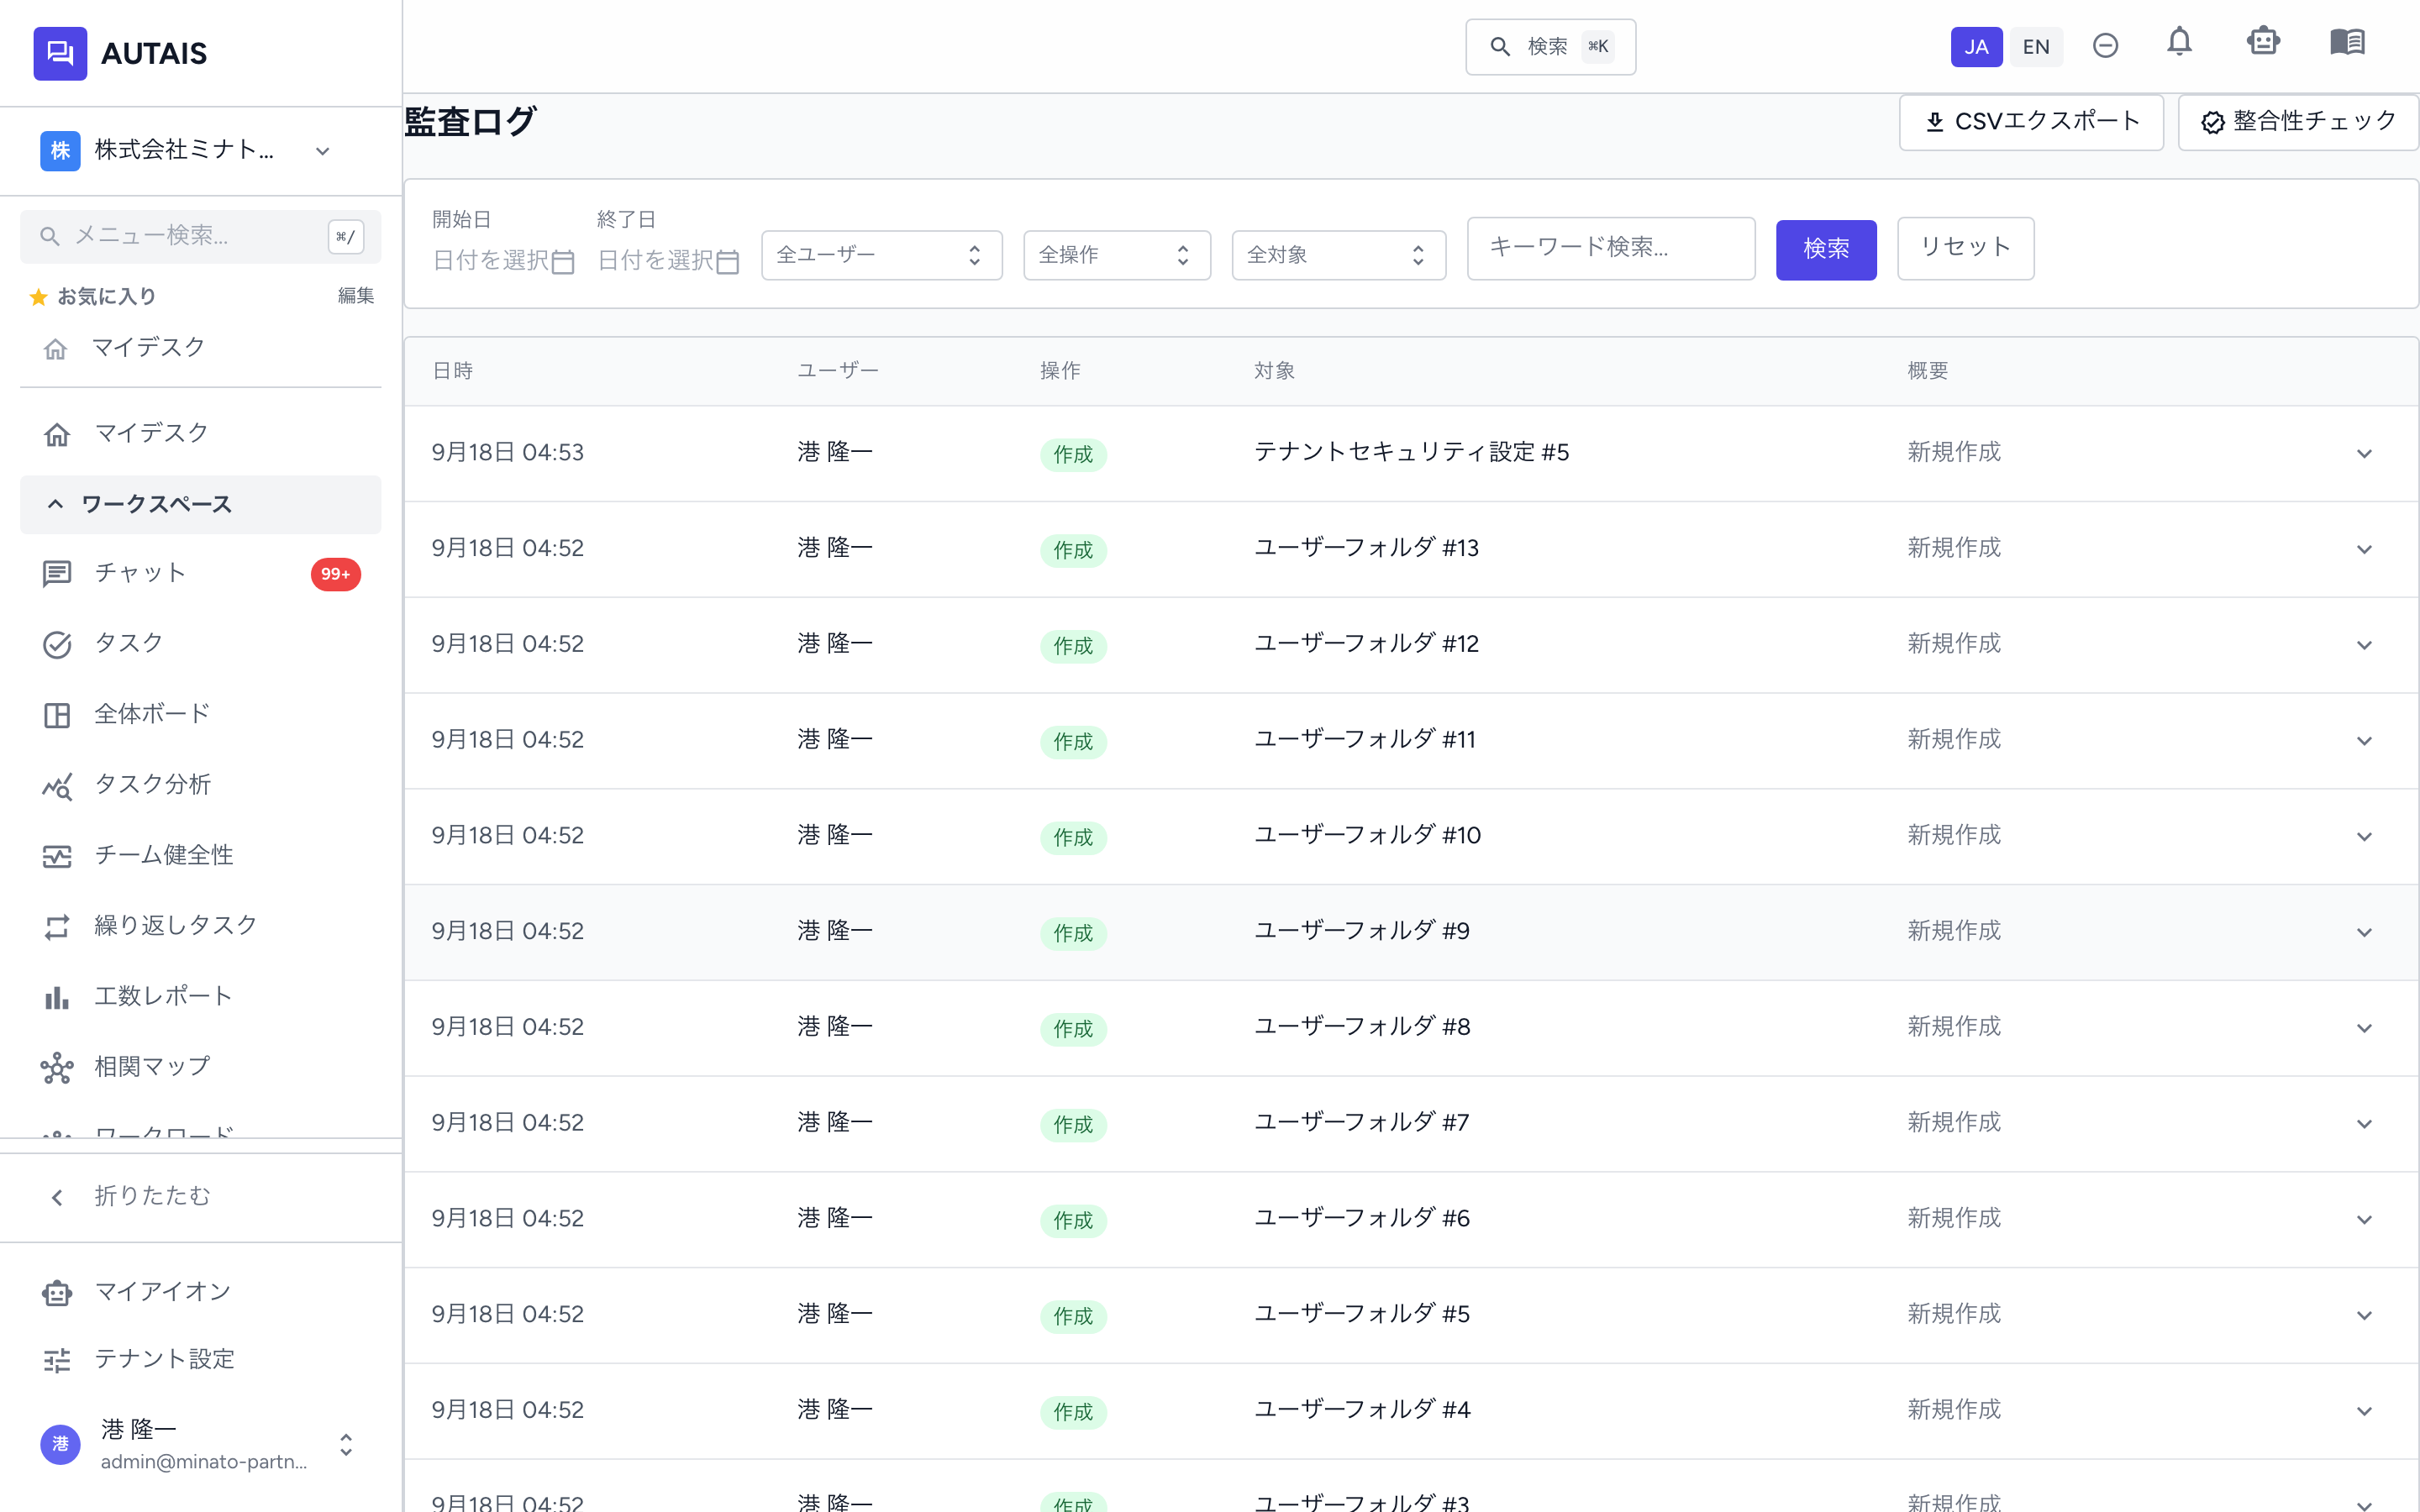
- 証跡には、対象、確認した時点、担当者、結果、問題、対応期限を残します。ログが存在することと、責任者が内容を確認して問題を解消したことは別です。
- ログ自体にも閲覧・出力・保管のルールが必要です。秘密情報を無制限に記録せず、何が記録されないか、どの期間を追跡できるかも確認します。
変更は影響確認から事後確認まで扱う
- 権限、設定、連携、帳票、運用手順を変更するときは、理由、対象、影響業務、確認者、実施時間、戻す条件を整理します。
- 許可された環境で代表業務と例外を検証し、変更後も数値・権限・送信先が意図どおりかを確認します。共有テスト環境の既存データを初期化・上書きして試す手順にはしません。
- 緊急変更でも、実施内容と判断者、残る影響、事後レビューを記録します。作業が終了しただけで業務の確認まで完了したとは扱いません。
事故時は影響と連絡を整理する
- 異常を見つけたら、発見時刻、影響する業務・資料・相手、現在の状態、担当者を記録し、決めた連絡先へ報告します。証拠を消す操作や、不明な処理の繰返しは避けます。
- 停止・切離し・代替手順の判断者を決め、処理済み・未処理・外部送信済みを分けます。外部へ送った結果が不明なら、確認してから再送を判断します。
- LPや投資先への説明は、確認できた事実、未確認事項、次の連絡予定を分けます。通知先・期限・法的な対応は契約や適用条件に応じて責任者・専門家が確認します。
復旧は、業務の受入まで確認する
- バックアップがあることと、復元できることは別です。利用前の確認、復元手順、必要な権限、担当者、復元後の照合方法を決め、許可された環境で試します。
- 画面が開くだけでは完了としません。データの一致、未処理の回収、重複処理の有無、外部への送達・取引結果、担当者が業務を再開できることを確認します。
- 業務責任者が受入根拠を確認して通常運用へ戻す判断を残します。原因、再発防止、担当・期限、必要な再検証も記録し、事故の状態を完了にするだけで終えないようにします。
Autaisの関連機能と運用側の確認範囲
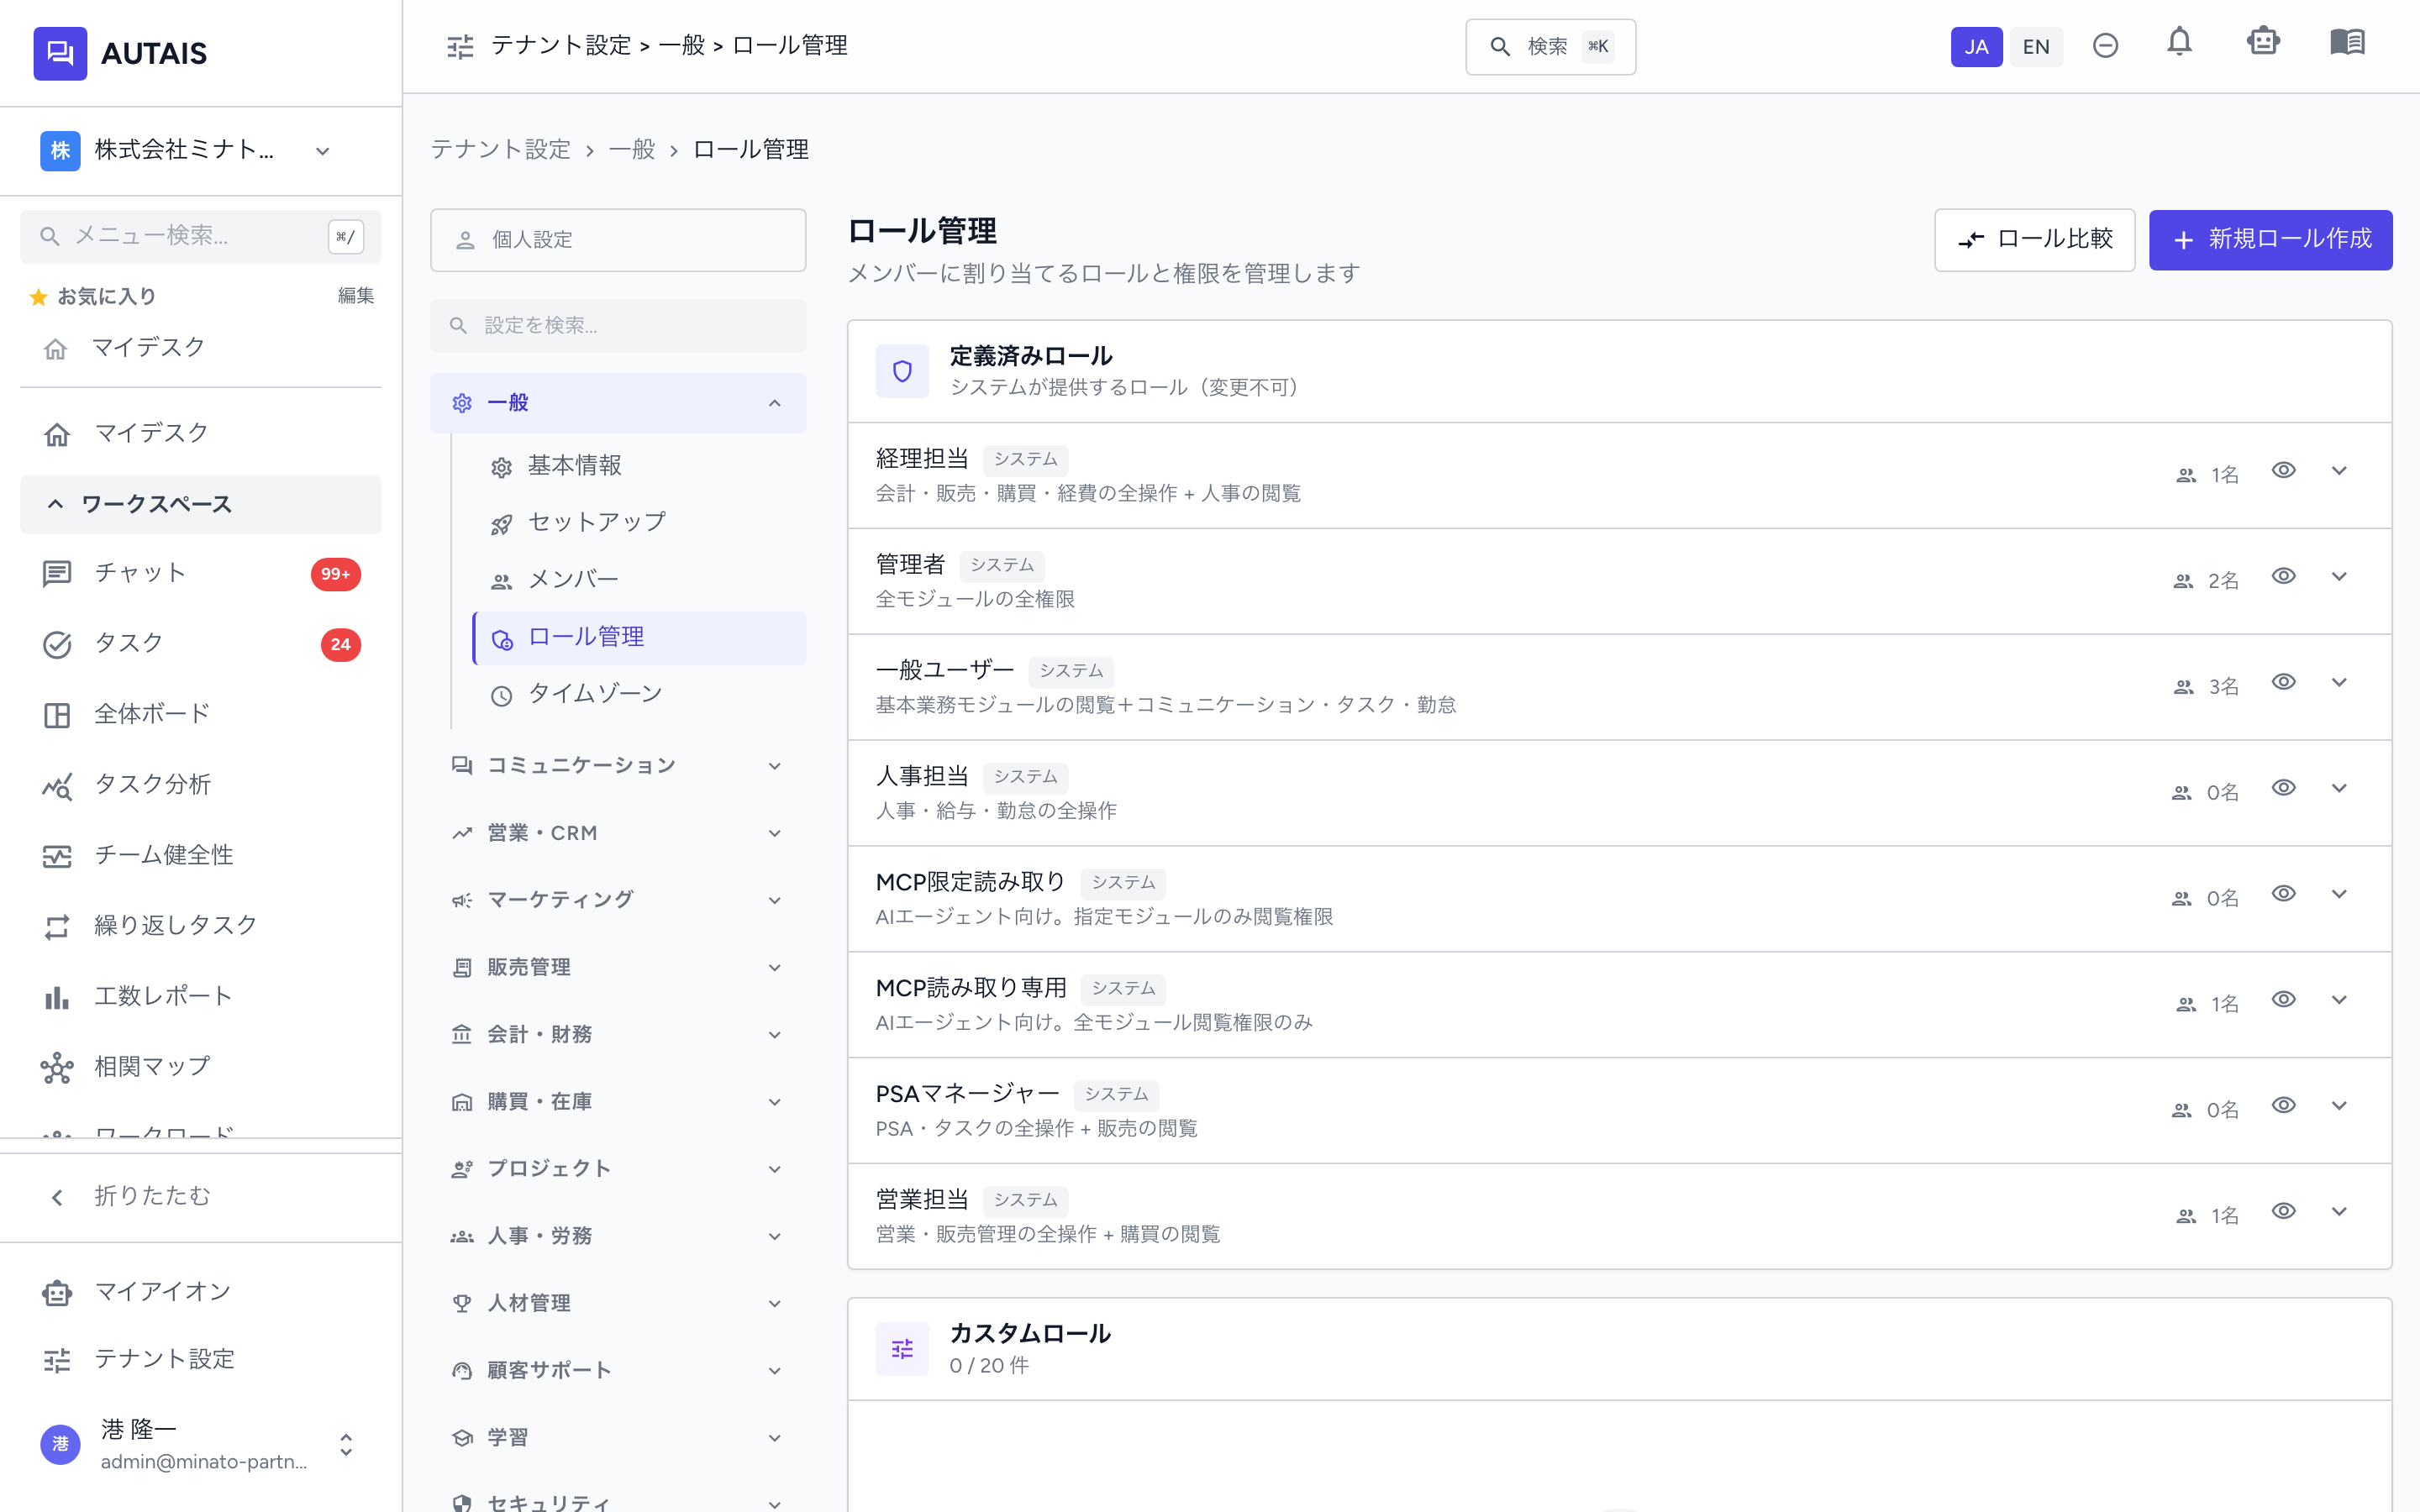
- 9月11日時点で、共通監査の署名・連続性・アーカイブを改善し、NAV・認証設定等の対象経路で監査保存失敗時の取消を隔離環境で検証しています。全重要操作・独立保管の運用・追加配備は別途確認が必要です。以下の共通スライドは対象機能ごとの確認範囲と併せてご覧ください。
- 提供者側の障害管理と、GP自身のファンド業務の復旧受入は別です。提供者からの復旧連絡やシステム内の解決済み表示だけで、未処理の回収や数値照合まで済んだとは判断しません。
- ファンド別の重要業務、証跡、復旧手順、受入、改善をまとめる運用管理は企画・未確認の範囲を含みます。既存ログ・権限・障害管理の部品を、業務継続の全面保証として紹介しません。
よくある質問
セキュリティ設定が終われば導入完了ですか?
日常の確認担当、変更手順、事故連絡、復旧と受入、定期見直しも必要です。設定と、継続して確認する運用を分けて整理します。
監査ログがあれば承認の証拠になりますか?
ログは操作の記録であり、業務上の承認や内容の正当性を自動的に証明するものではありません。承認者、対象版、判断根拠と対応づけて確認します。
提供者から復旧連絡が来たら再開できますか?
影響したデータ、未処理、重複、外部結果を確認し、業務責任者が受入を判断します。技術的な復旧と業務の復旧完了を区別してください。
このページでセキュリティ認証や法令適合を確認できますか?
このページは導入時の確認ガイドです。認証の取得状況、契約上の保証、法令への適用は、対象サービス・利用環境・資料を別途確認する必要があります。
参考資料・確認範囲
本文確認日:2026-09-11。一般的な業務整理とコード照合に基づく説明です。個別契約・法務・会計判断や、利用環境での操作確認を代替しません。
- NIST Cybersecurity Framework 2.0
2024年2月26日発行。責任・依存関係、対応記録、復元資産の確認、通常運用復帰と終了判断(GV・RS・RC)を参照。ファンド固有の法的義務やAutaisの認証を示す資料ではありません。